

เมื่อสร้างแอปพลิเคชัน API ของบุคคลที่สามมีคุณค่าอย่างยิ่งในการเพิ่มฟังก์ชันการทำงานของแอปพลิเคชันและส่งเสริมการบูรณาการ แต่ก็ยังนำมาซึ่งความเสี่ยงด้านความปลอดภัยที่สำคัญ ซึ่งอาจเป็นอันตรายต่อทั้งความสมบูรณ์ของข้อมูลและความเป็นส่วนตัวของผู้ใช้ บทความนี้เน้นไปที่ความท้าทายด้านความปลอดภัยที่เกิดจาก API ของบุคคลที่สาม โดยนำเสนอแนวทางปฏิบัติที่ดีที่สุดสำหรับการปกป้องระบบของคุณ เราจะตรวจสอบกรณีศึกษาในโลกแห่งความเป็นจริงของการละเมิดความปลอดภัยเพื่อเน้นย้ำถึงความสำคัญของมาตรการรักษาความปลอดภัย API ที่แข็งแกร่ง และหารือเกี่ยวกับแง่มุมทางกฎหมายและการปฏิบัติตามข้อกำหนดที่สำคัญต่อการรักษาความไว้วางใจของผู้ใช้และการปกป้องข้อมูล
ทำความเข้าใจความเสี่ยง
การรวม API ของบุคคลที่สามเข้ากับแอปพลิเคชันของคุณมีข้อดีมากมาย แต่ก็ยังนำมาซึ่งความเสี่ยงด้านความปลอดภัยหลายประการ นี่คือภาพรวมเชิงลึกเกี่ยวกับอันตรายที่อาจเกิดขึ้น:
การละเมิดข้อมูล
เมื่อคุณใช้ API ของบุคคลที่สาม ข้อมูลที่ละเอียดอ่อนมักจะเดินทางระหว่างแอปพลิเคชันของคุณและบริการของบุคคลที่สาม หาก API ไม่ได้รับการรักษาความปลอดภัยอย่างเพียงพอ ข้อมูลนี้อาจถูกสกัดกั้นโดยผู้ประสงค์ร้าย ซึ่งนำไปสู่การละเมิดข้อมูล การตรวจสอบให้แน่ใจว่า API ใช้โปรโตคอลการเข้ารหัส เช่น HTTPS เป็นสิ่งสำคัญในการปกป้องข้อมูลนี้ในระหว่างการขนส่ง
การเข้าถึงโดยไม่ได้รับอนุญาต
หากไม่มีกลไกการตรวจสอบสิทธิ์และการอนุญาตที่เหมาะสม API ของบุคคลที่สามอาจกลายเป็นช่องทางสำหรับการเข้าถึงโดยไม่ได้รับอนุญาต ผู้ใช้ที่เป็นอันตรายสามารถใช้ประโยชน์จากช่องโหว่เพื่อเข้าถึงระบบและข้อมูลของคุณ การใช้เมธอดการตรวจสอบสิทธิ์ที่แข็งแกร่ง เช่น OAuth และ API keys ช่วยลดความเสี่ยงนี้โดยการตรวจสอบให้แน่ใจว่ามีเพียงผู้ใช้ที่ได้รับอนุญาตเท่านั้นที่สามารถเข้าถึง API ของคุณได้
การพึ่งพาความปลอดภัยภายนอก
เมื่อคุณพึ่งพา API ของบุคคลที่สาม คุณยังพึ่งพาแนวทางปฏิบัติในการรักษาความปลอดภัยของผู้ให้บริการ API ด้วย หากมาตรการรักษาความปลอดภัยของพวกเขาไม่เพียงพอ แอปพลิเคชันของคุณจะตกอยู่ในความเสี่ยง ตรวจสอบนโยบายและแนวทางปฏิบัติในการรักษาความปลอดภัยของผู้ให้บริการบุคคลที่สามของคุณเป็นประจำเพื่อให้แน่ใจว่าสอดคล้องกับมาตรฐานของคุณ
การตรวจสอบความถูกต้องของอินพุตไม่เพียงพอ
API ของบุคคลที่สามอาจมีความเสี่ยงต่อการโจมตีต่างๆ หากไม่ตรวจสอบความถูกต้องของอินพุตอย่างถูกต้อง ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่เหล่านี้เพื่อดำเนินการโค้ดที่เป็นอันตรายหรือจัดการข้อมูล การตรวจสอบให้แน่ใจว่าทั้งแอปพลิเคชันของคุณและผู้ให้บริการ API ตรวจสอบความถูกต้องและทำความสะอาดอินพุตสามารถป้องกันการโจมตีดังกล่าวได้
การจำกัดอัตราและการละเมิด
API ที่ไม่ได้ใช้การจำกัดอัตราจะมีความเสี่ยงต่อการละเมิด ผู้ประสงค์ร้ายสามารถทำให้ระบบของคุณล้นหลามด้วยคำขอจำนวนมาก ซึ่งนำไปสู่การโจมตีแบบปฏิเสธการให้บริการ การใช้การจำกัดอัตราและกลไกการควบคุมปริมาณช่วยควบคุมปริมาณคำขอและป้องกันการละเมิด
การตรวจสอบและการบันทึก
การขาดการตรวจสอบและการบันทึกที่เหมาะสมอาจทำให้แอปพลิเคชันของคุณมองไม่เห็นกิจกรรมที่เป็นอันตราย หากไม่มีมาตรการเหล่านี้ การตรวจจับและตอบสนองต่อเหตุการณ์ด้านความปลอดภัยจะกลายเป็นเรื่องท้าทาย การตรวจสอบและการบันทึกการใช้งาน API อย่างครอบคลุมช่วยให้คุณตรวจจับความผิดปกติและตอบสนองต่อภัยคุกคามที่อาจเกิดขึ้นได้ทันที
การละเมิด API ของบุคคลที่สาม
แม้ว่าแอปพลิเคชันของคุณจะปลอดภัย การละเมิดในระบบของผู้ให้บริการ API ของบุคคลที่สามอาจส่งผลกระทบต่อคุณได้ ความเสี่ยงนี้เน้นย้ำถึงความสำคัญของการเลือกผู้ให้บริการ API ที่มีชื่อเสียงซึ่งปฏิบัติตามมาตรฐานความปลอดภัยที่เข้มงวดและตรวจสอบแนวทางปฏิบัติในการรักษาความปลอดภัยเป็นประจำ
การทำความเข้าใจความเสี่ยงเหล่านี้เป็นขั้นตอนแรกในการใช้มาตรการรักษาความปลอดภัยที่มีประสิทธิภาพสำหรับ API ของบุคคลที่สาม ด้วยการรับรู้และจัดการกับช่องโหว่เหล่านี้ คุณสามารถปกป้องข้อมูลและผู้ใช้ของคุณจากภัยคุกคามด้านความปลอดภัยที่อาจเกิดขึ้นได้ดีขึ้น
แนวทางปฏิบัติที่ดีที่สุดสำหรับการรักษาความปลอดภัย API
การรักษาความปลอดภัย API ของบุคคลที่สามเป็นสิ่งสำคัญในการปกป้องแอปพลิเคชันและผู้ใช้ของคุณ ในที่นี้ เราจะสำรวจแนวทางปฏิบัติที่ดีที่สุดที่ครอบคลุมเพื่อช่วยให้คุณเสริมสร้างความปลอดภัย API ของคุณ แต่ละจุดมีรายละเอียดพร้อมคำอธิบาย และในกรณีที่เหมาะสม เรื่องราวประกอบเพื่อทำให้แนวคิดชัดเจนและเกี่ยวข้อง
การตรวจสอบสิทธิ์และการอนุญาต
ในที่นี้ เราจะสำรวจแนวทางปฏิบัติที่ดีที่สุดที่ครอบคลุมเพื่อช่วยให้คุณเสริมสร้างความปลอดภัย API ของคุณ แต่ละจุดมีรายละเอียดพร้อมคำอธิบาย และในกรณีที่เหมาะสม เรื่องราวประกอบเพื่อทำให้แนวคิดชัดเจนและเกี่ยวข้อง
- OAuth: OAuth เป็นกรอบการทำงานสำหรับการอนุญาตที่ใช้กันอย่างแพร่หลาย ซึ่งช่วยให้บริการของบุคคลที่สามแลกเปลี่ยนโทเค็นเพื่อเข้าถึง API ของคุณโดยไม่ต้องเปิดเผยข้อมูลประจำตัวของผู้ใช้ ตัวอย่างเช่น เมื่อคุณลงชื่อเข้าใช้แอปใหม่โดยใช้บัญชี Google หรือ Facebook ของคุณ OAuth กำลังจัดการกระบวนการตรวจสอบสิทธิ์อย่างราบรื่น
- API Keys: API keys คือตัวระบุที่ไม่ซ้ำกันที่มอบหมายให้กับผู้ใช้ แอปพลิเคชัน หรืออุปกรณ์ที่เข้าถึง API พวกเขาใช้งานง่ายแต่ควรใช้ด้วยความระมัดระวัง ตัวอย่างเช่น พิจารณาแพลตฟอร์มอีคอมเมิร์ซที่ใช้ API key เพื่ออนุญาตให้ผู้ให้บริการด้านโลจิสติกส์ของบุคคลที่สามเข้าถึงรายละเอียดการจัดส่ง หากคีย์นี้ถูกบุกรุก จะต้องเพิกถอนการเข้าถึงของผู้ให้บริการด้านโลจิสติกส์ทันที
- Tokens: ใช้โทเค็นที่มีวันหมดอายุ เพื่อเพิ่มความปลอดภัย โทเค็นควรมีอายุสั้นและต้องมีการต่ออายุ แนวทางปฏิบัตินี้ทำให้มั่นใจได้ว่าแม้ว่าโทเค็นจะถูกสกัดกั้น มันก็จะไร้ประโยชน์ในไม่ช้า
การเข้ารหัสข้อมูล
การเข้ารหัสข้อมูลมีความสำคัญอย่างยิ่งในการปกป้องข้อมูลที่ละเอียดอ่อนจากการเข้าถึงโดยบุคคลที่ไม่ได้รับอนุญาต การเข้ารหัสทำให้มั่นใจได้ว่าข้อมูลยังคงเป็นความลับและไม่บุบสลาย ไม่ว่าจะมีการส่งข้อมูลระหว่างระบบหรือจัดเก็บไว้ในส่วนที่เหลือ การใช้แนวทางปฏิบัติในการเข้ารหัสที่แข็งแกร่งช่วยป้องกันการละเมิดข้อมูลและรักษาความไว้วางใจของผู้ใช้
- HTTPS: ใช้ HTTPS เสมอเพื่อเข้ารหัสข้อมูลที่ส่งระหว่างแอปพลิเคชันของคุณและเซิร์ฟเวอร์ API ซึ่งจะป้องกันการดักฟังและการโจมตีแบบ man-in-the-middle ตัวอย่างเช่น เมื่อคุณเห็นไอคอนแม่กุญแจในแถบที่อยู่ของเบราว์เซอร์ขณะเยี่ยมชมเว็บไซต์ที่ปลอดภัย จะระบุว่า HTTPS กำลังปกป้องข้อมูลของคุณ
- Data Encryption at Rest: เข้ารหัสข้อมูลที่ละเอียดอ่อนที่จัดเก็บบนเซิร์ฟเวอร์หรือฐานข้อมูล ตัวอย่างเช่น แอปพลิเคชันด้านการดูแลสุขภาพที่จัดเก็บเวชระเบียนของผู้ป่วยควรใช้การเข้ารหัสเพื่อปกป้องข้อมูลนี้ทั้งในระหว่างการขนส่งและในส่วนที่เหลือ ซึ่งทำให้มั่นใจได้ว่าแม้ว่าข้อมูลจะถูกบุกรุก ข้อมูลนั้นยังคงอ่านไม่ได้หากไม่มีคีย์ถอดรหัส
การจำกัดอัตราและการควบคุมปริมาณ
- การจำกัดอัตรา: กำหนดขีดจำกัดจำนวนคำขอที่ไคลเอนต์สามารถส่งไปยัง API ของคุณได้ภายในกรอบเวลาที่กำหนด ตัวอย่างเช่น API บริการสภาพอากาศอาจจำกัดผู้ใช้ไว้ที่ 100 คำขอต่อชั่วโมงเพื่อป้องกันการโอเวอร์โหลดและการละเมิด
- การควบคุมปริมาณ: ใช้การควบคุมปริมาณเพื่อควบคุมอัตราคำขอ เพื่อให้มั่นใจว่า API ของคุณสามารถจัดการปริมาณการใช้งานจำนวนมากได้โดยไม่ล่ม การควบคุมปริมาณช่วยรักษาประสิทธิภาพในช่วงเวลาที่มีการใช้งานสูงสุด ตัวอย่างเช่น ในช่วงเปิดตัวผลิตภัณฑ์ครั้งใหญ่ การควบคุมปริมาณสามารถป้องกันไม่ให้ปริมาณการใช้งานที่เพิ่มขึ้นอย่างกะทันหันทำให้ API ล้นหลาม
การตรวจสอบความถูกต้องของอินพุต
- ป้องกันการโจมตีแบบ Injection: ตรวจสอบความถูกต้องและทำความสะอาดอินพุตเสมอเพื่อป้องกันการโจมตีแบบ SQL injection, cross-site scripting (XSS) และการโจมตีแบบ injection อื่นๆ ตัวอย่างเช่น หากปลายทาง API ได้รับอินพุตของผู้ใช้สำหรับการค้นหา ให้ตรวจสอบให้แน่ใจว่าอินพุตนั้นถูกทำความสะอาดเพื่อลบโค้ดที่เป็นอันตราย
- ใช้ไลบรารีและเฟรมเวิร์ก: ใช้ไลบรารีและเฟรมเวิร์กที่สร้างขึ้นซึ่งจัดการการตรวจสอบความถูกต้องของอินพุต ตัวอย่างเช่น การใช้การตรวจสอบความถูกต้องของแบบฟอร์มของ Django หรือฟังก์ชันการตรวจสอบความถูกต้องในตัวของ JavaScript สามารถช่วยป้องกันช่องโหว่ทั่วไปได้
การตรวจสอบและการบันทึก
- การบันทึกที่ครอบคลุม: รักษาบันทึกรายละเอียดของคำขอ API รวมถึงการประทับเวลา ที่อยู่ IP ประเภทคำขอ และการตอบสนอง ข้อมูลนี้มีค่าอย่างยิ่งในการตรวจจับกิจกรรมที่น่าสงสัย ตัวอย่างเช่น หากคุณสังเกตเห็นจำนวนความพยายามในการเข้าสู่ระบบที่ล้มเหลวผิดปกติจากที่อยู่ IP เดียว อาจบ่งบอกถึงการโจมตีแบบ brute-force
- การตรวจสอบแบบเรียลไทม์: ใช้เครื่องมือตรวจสอบแบบเรียลไทม์เพื่อติดตามประสิทธิภาพ API และเหตุการณ์ด้านความปลอดภัย เครื่องมือต่างๆ เช่น Prometheus, Grafana หรือโซลูชันเชิงพาณิชย์ เช่น Datadog สามารถช่วยให้คุณเห็นภาพและตอบสนองต่อความผิดปกติได้อย่างรวดเร็ว
แนวทางปฏิบัติในการเขียนโค้ดที่ปลอดภัย
- การตรวจสอบความถูกต้องของอินพุต: ตรวจสอบความถูกต้องของอินพุตเสมอทั้งในฝั่งไคลเอนต์และเซิร์ฟเวอร์ ซึ่งจะตรวจสอบอินพุตซ้ำสำหรับโค้ดที่เป็นอันตรายหรือข้อมูลที่อาจใช้ประโยชน์จากช่องโหว่
- หลีกเลี่ยงการฮาร์ดโค้ดความลับ: ห้ามฮาร์ดโค้ดข้อมูลที่ละเอียดอ่อน เช่น API keys หรือรหัสผ่าน ในโค้ดของคุณ ใช้ตัวแปรสภาพแวดล้อมหรือตู้เก็บของที่ปลอดภัย เช่น AWS Secrets Manager หรือ Infisical
การตรวจสอบความปลอดภัยและการอัปเดตเป็นประจำ
- ดำเนินการตรวจสอบเป็นประจำ: ดำเนินการตรวจสอบความปลอดภัยและการตรวจสอบโค้ดเป็นประจำเพื่อระบุและแก้ไขช่องโหว่ ตัวอย่างเช่น แอปพลิเคชันทางการเงินอาจได้รับการตรวจสอบความปลอดภัยเป็นประจำทุกไตรมาสเพื่อให้แน่ใจว่าเป็นไปตามมาตรฐานความปลอดภัยล่าสุด
- อัปเดตซอฟต์แวร์อยู่เสมอ: ตรวจสอบให้แน่ใจว่าการพึ่งพาและไลบรารีทั้งหมดเป็นปัจจุบันด้วยแพตช์ความปลอดภัยล่าสุด ซอฟต์แวร์ที่มีช่องโหว่อาจเป็นเป้าหมายง่ายสำหรับผู้โจมตี ตัวอย่างเช่น การอัปเดตไลบรารีเวอร์ชันที่มีช่องโหว่ในแอปพลิเคชันของคุณสามารถป้องกันการใช้ประโยชน์ที่ได้รับการแก้ไขในเวอร์ชันใหม่กว่า
Apidog สามารถช่วยเราได้อย่างไร:
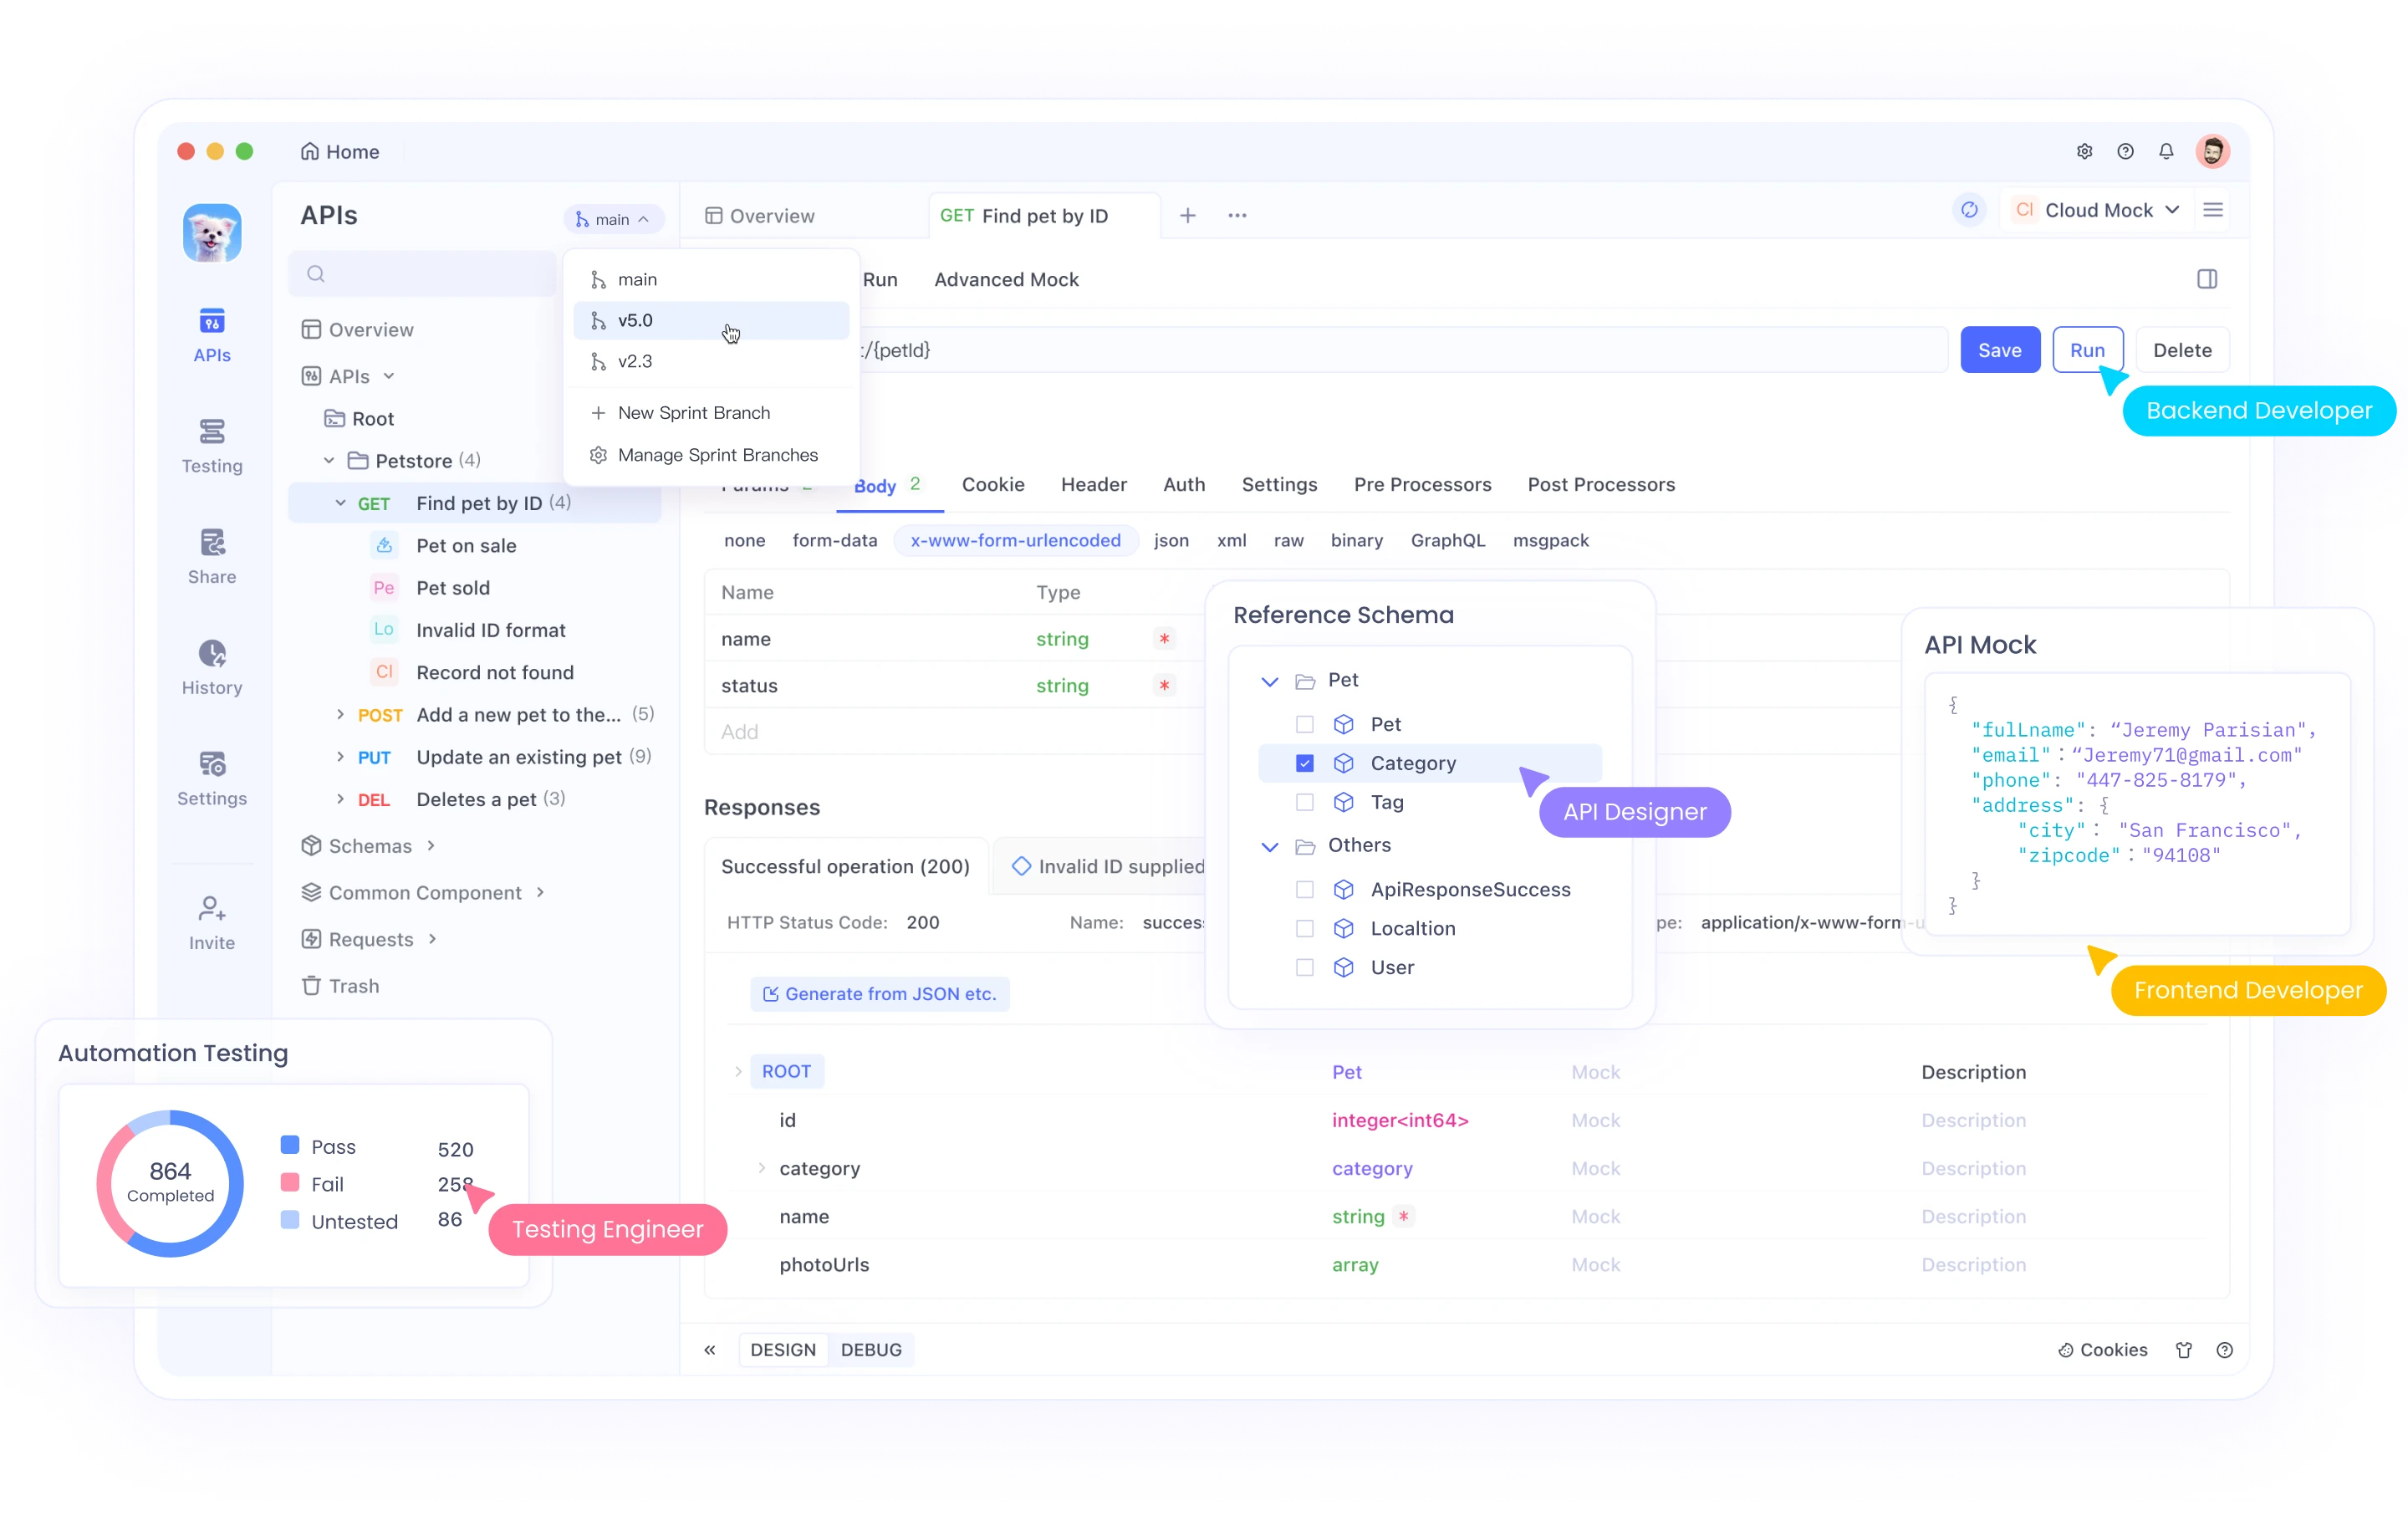
Apidog ช่วยเพิ่มความปลอดภัย API โดยนำเสนอเอกสารประกอบที่แข็งแกร่ง การทดสอบอัตโนมัติ และการตรวจสอบแบบเรียลไทม์ Apidog ยังช่วยในการปฏิบัติตามมาตรฐานอุตสาหกรรม เช่น GDPR และ HIPAA เพื่อให้มั่นใจว่า API ของคุณปกป้องข้อมูลผู้ใช้อย่างมีประสิทธิภาพ
นอกจากนี้ Apidog ยังสนับสนุนการทำงานร่วมกันเป็นทีม ส่งเสริมสภาพแวดล้อมการพัฒนาที่เน้นความปลอดภัย ด้วยการรวม Apidog คุณสามารถสร้าง API ที่ปลอดภัย เชื่อถือได้ และเป็นไปตามข้อกำหนด ปกป้องข้อมูลและผู้ใช้ของคุณจากภัยคุกคามด้านความปลอดภัยต่างๆ
บทสรุป:
ด้วยการปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดเหล่านี้ คุณสามารถเพิ่มความปลอดภัยของ API ของบุคคลที่สามได้อย่างมาก ปกป้องแอปพลิเคชันและผู้ใช้ของคุณจากภัยคุกคามต่างๆ การใช้การตรวจสอบสิทธิ์ การเข้ารหัส การจำกัดอัตรา และการตรวจสอบอย่างละเอียดถี่ถ้วน รวมถึงการปฏิบัติตามข้อกำหนดทางกฎหมายและการอัปเดตมาตรการรักษาความปลอดภัยของคุณอย่างต่อเนื่อง จะช่วยให้คุณสร้างระบบนิเวศ API ที่ปลอดภัยและยืดหยุ่นสำหรับคุณและผู้ใช้ของคุณ


