In modernen API-Gateway-Architekturen stellt die Fähigkeit, Plugins dynamisch zu orchestrieren, einen entscheidenden Fortschritt im Traffic-Management und in der Request-Verarbeitung dar. Das Plugin-Orchestrierungssystem von Apache APISIX implementiert einen ausgeklügelten Ansatz zur Handhabung komplexer API-Szenarien durch ein gerichtetes azyklisches Graphen (DAG)-Ausführungsmodell.
Haben Sie immer noch Schwierigkeiten beim Schreiben von API-Dokumentation? Möchten Sie professionelle, dynamische API-Dokumente im Autopiloten erstellen?
Verwenden Sie APIDog, um Ihre API-Dokumentation automatisch auf dem neuesten Stand zu halten!
Sie müssen sich nie darum kümmern, Ihre Dokumentation zu aktualisieren, wenn Sie eine Änderung am API-Parameter vornehmen oder auf eine neue API-Version aktualisieren. APIDog hält alles ständig auf dem neuesten Stand!
Steigern Sie Ihre API-Testeffizienz mit APIDog!
Plugin-Orchestrierung von APISIX, ein kurzer Überblick
Im Kern ermöglicht die Plugin-Orchestrierung in APISIX bedingte Verarbeitungspfade basierend auf den Ergebnissen der Plugin-Ausführung, wodurch eine dynamische Request-Verarbeitung ohne benutzerdefinierten Code ermöglicht wird. Dieses System arbeitet über eine verteilte Architektur, die die Trennung zwischen Kontroll- und Datenebenen aufrechterhält und gleichzeitig eine hohe Leistung durch optimiertes State-Management und In-Memory-Verarbeitung gewährleistet.
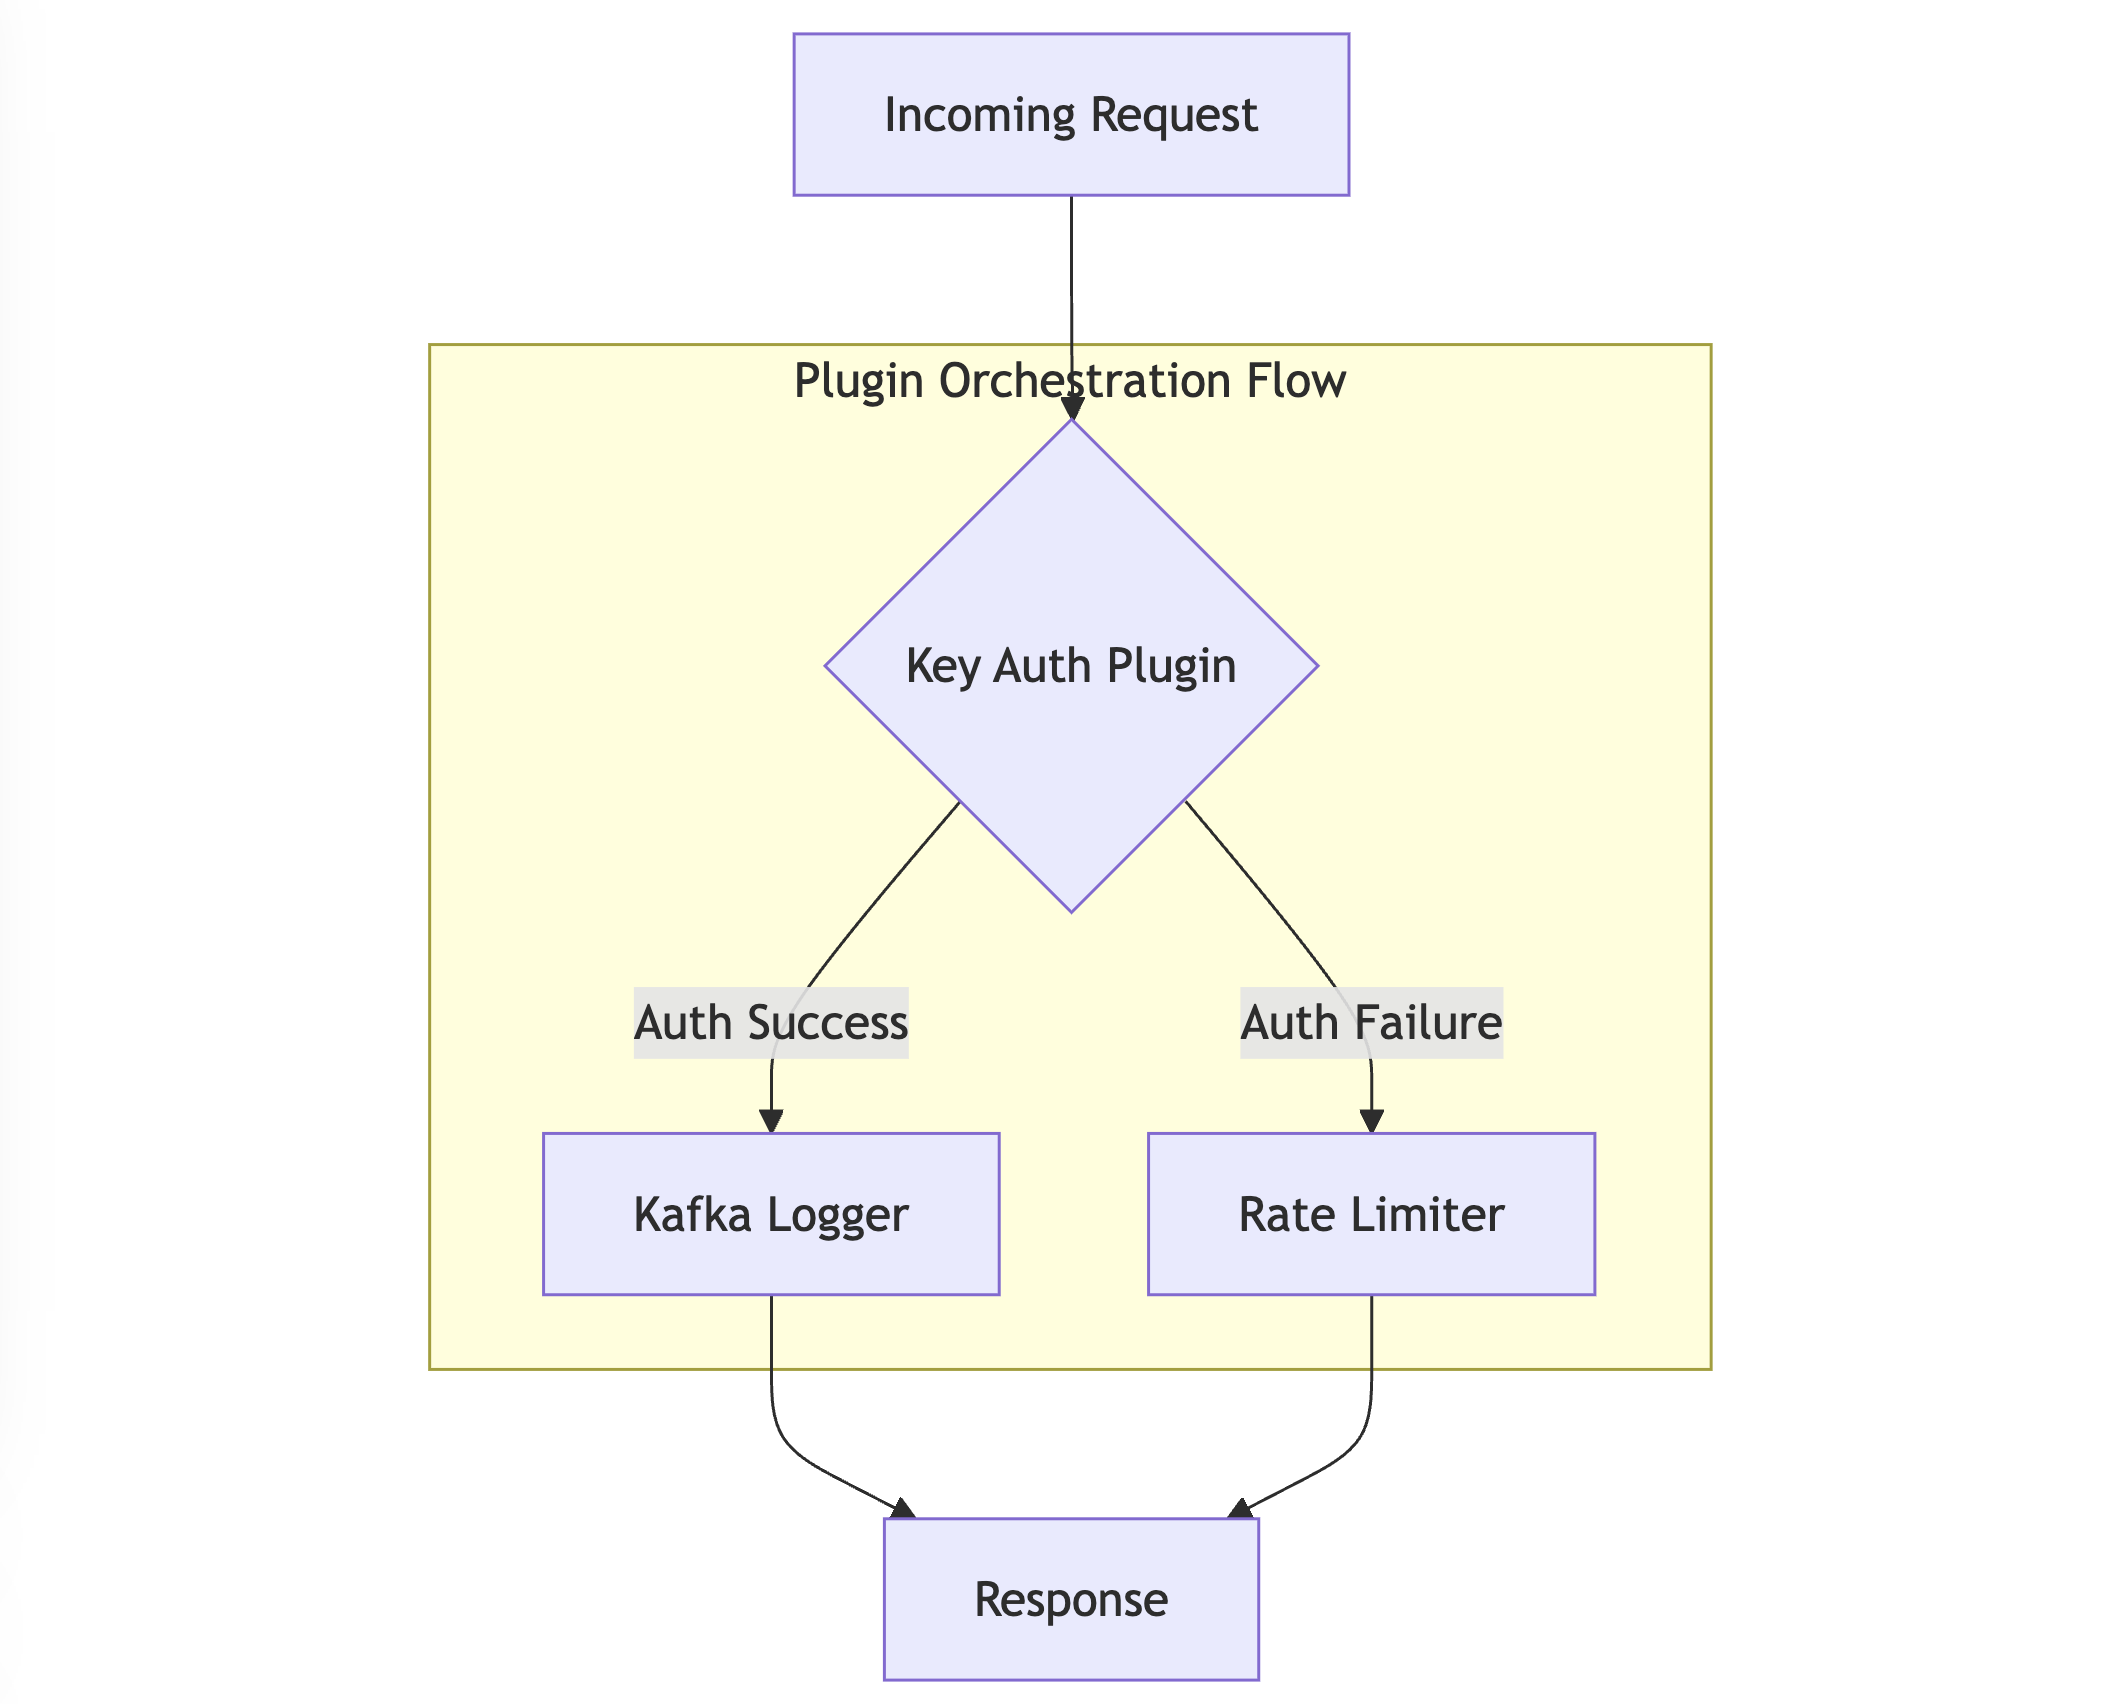
Die Orchestrierungs-Engine verarbeitet Plugins über ein ausgeklügeltes State-Management-System, das den Ausführungskontext beibehält und gleichzeitig komplexe bedingte Logik ermöglicht. Jedes Plugin in der Kette kann den Ausführungspfad nachfolgender Plugins beeinflussen und so einen dynamischen und reaktionsfähigen Verarbeitungsablauf erzeugen. Dieser Ansatz ermöglicht Szenarien wie:
- Bedingte Authentifizierungsabläufe basierend auf Request-Attributen
- Dynamische Ratenbegrenzung basierend auf Authentifizierungsergebnissen
- Kontextbezogene Protokollierung basierend auf Request-Verarbeitungsergebnissen
- Adaptive Traffic-Routing basierend auf Plugin-Ausführungszuständen
Die technische Implementierung nutzt mehrere Schlüsselkomponenten:
- Eine DAG-Ausführungs-Engine, die Plugin-Abhängigkeiten und -Abläufe verwaltet
- Ein State-Management-System zur Aufrechterhaltung des Plugin-Ausführungskontexts
- Ein optimiertes In-Memory-Verarbeitungssystem für Hochleistungsbetrieb
- Ein verteiltes Konfigurationssystem unter Verwendung von etcd für Echtzeit-Updates
Diese Architektur ermöglicht komplexe API-Management-Szenarien und behält gleichzeitig eine hohe Leistung durch sorgfältige Optimierung des State-Managements und der Plugin-Ausführungspfade bei. Das System unterstützt dynamisches Plugin-Laden, benutzerdefinierte Plugin-Integration und komplexe bedingte Logik, und behält dabei die Leistungsmerkmale bei, die für Produktionsbereitstellungen erforderlich sind.
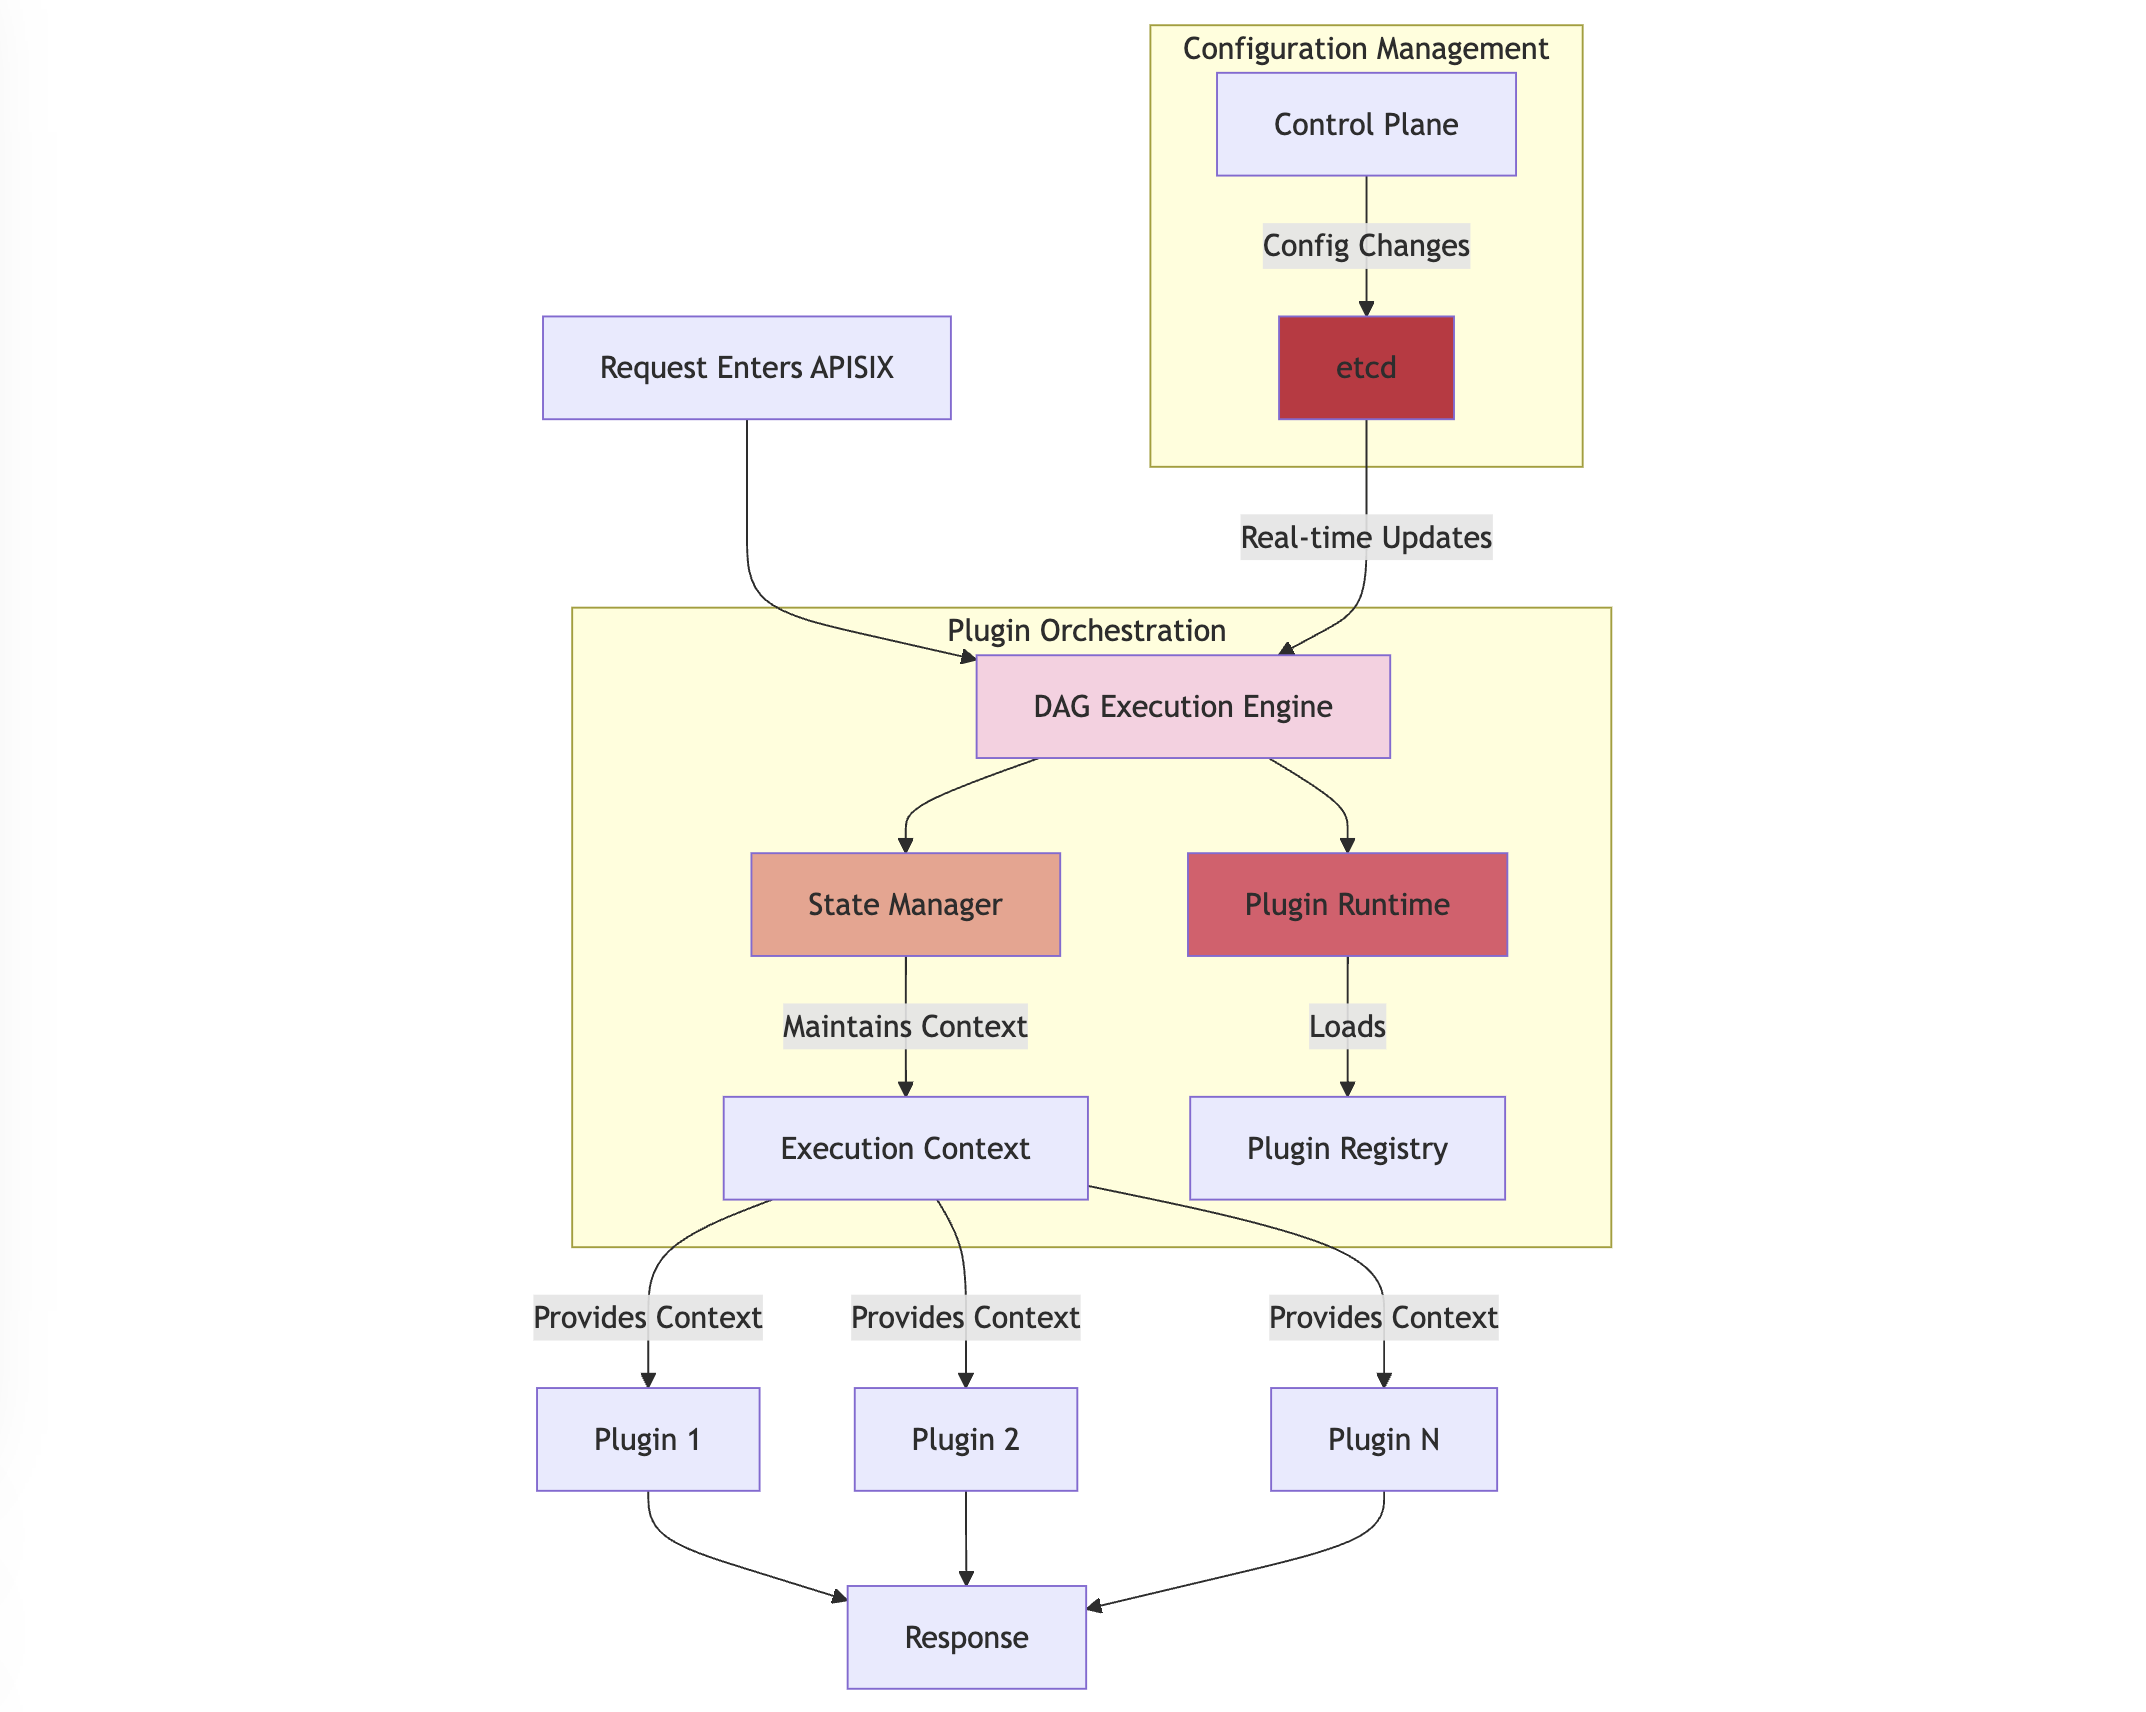
In der Plugin-Orchestrierung von APISIX stellt "Context" einen gemeinsam genutzten Zustand dar, der während des gesamten Plugin-Ausführungszyklus bestehen bleibt. Dieser Kontext arbeitet über mehrere Ausführungsphasen hinweg: rewrite, access, before_proxy, header_filter, body_filter und log. Beispielsweise verwaltet der Execution Context Folgendes:
- Request Data: HTTP-Header, Body und Client-Informationen
- Plugin States: Authentifizierungsergebnisse und modifizierte Request-/Response-Daten
- Flow Control: Aktueller Ausführungspfad und Plugin-Ergebnisse
Durch die Implementierung dieser Architektur bietet APISIX ein flexibles und dennoch leistungsstarkes System zur Handhabung komplexer API-Management-Anforderungen durch Konfiguration anstelle von Code, wodurch die betriebliche Komplexität erheblich reduziert und gleichzeitig die Systemzuverlässigkeit und -leistung erhalten bleiben.
Infrastruktur-Setup, zuerst die Grundlagen
Die Grundlage einer sicheren APISIX-Bereitstellung beginnt mit der richtigen Netzwerkisolierung und -konfiguration. Erstellen Sie zunächst ein dediziertes Netzwerk mit spezifischen Subnetzkonfigurationen:
docker network create \
--driver=bridge \
--subnet=172.18.0.0/16 \
--ip-range=172.18.5.0/24 \
--gateway=172.18.5.254 \
apisix
Diese Netzwerkkonfiguration gewährleistet die richtige Isolierung und Kommunikation zwischen den APISIX-Komponenten.
Kernkomponenten bereitstellen
ETCD-Konfiguration
ETCD dient als Konfigurationszentrum. Stellen Sie es mit den richtigen Sicherheitseinstellungen bereit:
docker run -it --name etcd-server \
-v $(pwd)/example/etcd_conf/etcd.conf.yml:/opt/bitnami/etcd/conf/etcd.conf.yml \
-p 2379:2379 \
-p 2380:2380 \
--network apisix \
--ip 172.18.5.10 \
--env ALLOW_NONE_AUTHENTICATION=yes bitnami/etcd:3.4.9
Diese Konfiguration gewährleistet die richtige Datenpersistenz und Netzwerkzugänglichkeit.
APISIX-Kerninstallation
Stellen Sie APISIX mit umfassender Protokollierung und Konfiguration bereit:
docker run --name test-api-gateway \
-v $(pwd)/example/apisix_conf/config.yaml:/usr/local/apisix/conf/config.yaml \
-v $(pwd)/example/apisix_log:/usr/local/apisix/logs \
-p 9080:9080 \
-p 9091:9091 \
-p 9443:9443 \
--network apisix \
--ip 172.18.5.11 \
-d apache/apisix
Dieses Setup beinhaltet Volume-Mounts für Konfiguration und Protokolle.
Sicherheit implementieren
Authentifizierungsebene
APISIX bietet eine robuste schlüsselbasierte Authentifizierung. Hier ist eine vollständige Implementierung:
# Erstellen Sie einen Consumer mit Authentifizierung
curl http://127.0.0.1:9180/apisix/admin/consumers -H "X-API-KEY: $admin_key" -X PUT -d '
{
    "username": "jack",
    "plugins": {
        "key-auth": {
            "key": "auth-one"
        }
    }
}'

# Konfigurieren Sie die Route mit Authentifizierung
curl http://127.0.0.1:9180/apisix/admin/routes/1 -H "X-API-KEY: $admin_key" -X PUT -d '
{
    "methods": ["GET"],
    "uri": "/index.html",
    "plugins": {
        "key-auth": {}
    },
    "upstream": {
        "type": "roundrobin",
        "nodes": {
            "127.0.0.1:1980": 1
        }
    }
}'
Diese Konfiguration erstellt eine sichere Authentifizierungsebene, die API-Schlüssel für den Zugriff erfordert.
Implementierung der Ratenbegrenzung
Schützen Sie Ihre APIs vor Missbrauch mit ausgeklügelter Ratenbegrenzung:
curl http://127.0.0.1:9180/apisix/admin/routes/1 -H "X-API-KEY: $admin_key" -X PUT -d '
{
    "uri": "/index.html",
    "plugins": {
        "limit-count": {
            "count": 2,
            "time_window": 60,
            "rejected_code": 503,
            "key": "remote_addr",
            "policy": "redis",
            "redis_host": "127.0.0.1",
            "redis_port": 6379,
            "redis_password": "password",
            "redis_database": 1,
            "redis_timeout": 1001
        }
    },
    "upstream": {
        "type": "roundrobin",
        "nodes": {
            "127.0.0.1:1980": 1
        }
    }
}'
Diese Konfiguration implementiert eine Redis-basierte verteilte Ratenbegrenzung.
Erweiterte Ratenbegrenzungsstrategien
Für Ratenbegrenzung auf Clusterebene mit Consumer-Differenzierung:
curl -i http://127.0.0.1:9180/apisix/admin/routes/1 \
-H "X-API-KEY: $admin_key" -X PUT -d '
{
    "uri": "/index.html",
    "plugins": {
        "limit-count": {
            "count": 2,
            "time_window": 60,
            "rejected_code": 503,
            "key_type": "var_combination",
            "key": "$consumer_name $remote_addr"
        }
    },
    "upstream": {
        "type": "roundrobin",
        "nodes": {
            "127.0.0.1:9001": 1
        }
    }
}'
Diese Konfiguration ermöglicht eine ausgeklügelte Ratenbegrenzung basierend auf Consumer-Identität und IP-Adresse.
Zustandsüberwachung und Metriken
Prometheus-Integration
Aktivieren Sie die umfassende Metrikerfassung:
curl -i http://127.0.0.1:9180/apisix/admin/routes/1 \
-H "X-API-KEY: $admin_key" -X PUT -d '
{
    "uri": "/metrics",
    "plugins": {
        "prometheus": {
            "prefer_name": true,
            "metrics": {
                "http_status": true,
                "latency": true,
                "bandwidth": true
            }
        }
    },
    "upstream": {
        "type": "roundrobin",
        "nodes": {
            "prometheus:9090": 1
        }
    }
}'
Diese Konfiguration ermöglicht die detaillierte Metrikerfassung für Überwachung und Analyse.
Systemverwaltung
Dienstinitialisierung
Initialisieren Sie das System nach der Installation mit den richtigen Konfigurationen:
# Konfiguration initialisieren
sudo apisix init

# Starten Sie den Dienst
sudo apisix start

# Für systemd-basierte Systeme
systemctl start apisix
Diese Befehle gewährleisten die richtige Systeminitialisierung und Dienstverwaltung.
Konfigurationsaktualisierungen
Aktualisieren Sie den Admin-API-Schlüssel für erhöhte Sicherheit:
deployment:
  admin:
    admin_key:
      - name: "admin"
        key: newsupersecurekey
        role: admin
Diese Konfiguration erhöht die Sicherheit der Admin-API.
Fazit
Die umfassende Implementierung dieser Konfigurationen schafft eine robuste, sichere und skalierbare API-Gateway-Infrastruktur. Die Kombination aus Authentifizierung, Ratenbegrenzung und Überwachung gewährleistet sowohl Sicherheit als auch Zuverlässigkeit. Regelmäßige Wartung, einschließlich der Aktualisierung von Admin-Schlüsseln und der Überwachung von Systemmetriken, ist entscheidend für die Aufrechterhaltung der Gesundheit der Bereitstellung.
Denken Sie daran, diese Konfigurationen basierend auf Ihren spezifischen Anforderungen und Sicherheitsbedürfnissen anzupassen. Die modulare Natur von APISIX ermöglicht eine einfache Erweiterung und Anpassung durch sein Plugin-System, wodurch es sowohl für einfache als auch für komplexe API-Management-Szenarien geeignet ist.